跟Claude聊了三天,项目架构搭好了,服务器配置调通了,踩过的坑全记在对话里,然后某天打开一看,账号没了。几十轮对话白干了,进度一夜清零。
这不是你干了什么违法的事。你可能只是让它帮你写个渗透测试脚本,或者讨论了一下某个敏感行业的操作流程。Claude的安全层是语义触发的,它不管你是不是在自己的服务器上做,也不管你有没有授权,只认关键词和语义模式,命中就封号,没有商量。
这事能不能解?能。换号就行。换号、换模型、换机器,都能接着干,前提是,你的存档不在那个账号里。
一、AI记忆不该存在别人的服务器上
你的进度凭什么存在别人的服务器上?Claude封你号,你的对话记录在Anthropic的服务器上;GPT封你号,你的对话记录在OpenAI的服务器上。你用的是别人的房子,房东说收就收,你连搬家的机会都没有。
iLang做了一个东西,叫Mem-Forever,干的就一件事:把你的AI记忆从别人的服务器搬到你自己的Git仓库里。一个私有Git仓库,就是你的AI的大脑,里面有四样东西:
soul,你是谁。你的工作方式、你的偏好、你怎么跟AI协作,全在这里。新的AI打开这个文件,15分钟就知道你是什么人。
handoff,上次做到哪了。哪些完成了、哪些还没验证、下一步干什么。换号换模型,打开这个文件直接接上。
ledger,你的密钥和凭据。每一把钥匙编码存储,只有工作推进到那个节点才解锁。不是明文扔在那,也不是加密锁死打不开,是一个可逆编码,仓库在手就能解。
memory,你的认知沉淀。模式不是事件,认知不是日志。AI从跟你的协作里学到的东西,一个文件一条记忆,用Markdown写,人能读,机器也能读。
这东西MIT开源,现在加载iLang就自带记忆层,不用额外安装。想要把记忆持久化存到自己硬盘上,GitHub上有个模板仓库(github.com/ilang-ai/Mem-Forever),用它建一个自己的私有仓库就行。没有服务器,没有账号,仓库在你手里,你说了算。
二、8个模型、6家公司接力,进度零丢失
这不是概念验证,是实打实跑过的。Sonnet、Haiku、GLM、MiniMax、千问、Grok,6家公司的8个模型,每个都过了五道验收题。验收题不是"你好我好大家好"那种寒暄,而是真正的项目交接:上次做到哪了?哪些还没验证?下一步该干什么?密钥在哪?边界是什么?
号池接力跑通了:Sonnet四个号来回切,进度零丢失、零重复。跨家接力也跑通了:Sonnet→GLM→MiniMax→千问,四家公司、四个模型,状态完整传递。边界判断也测了:Grok接手时直接拦下删库任务,原话是"这事撞边界了,等老板拍板"。
弱模型当然也有坑,而且测试里都如实记下来了。Haiku把一条"禁止删库"的规则记成了"已完成删库";豆包更离谱,自己编了个理由,说任务已经做过了。这些都是真实测试数据,不是挑好的给你看。
3.2版还补了一个关键机制:新增::EXCLUDE块。以前记忆有缺口,AI会自己脑补,编得跟真的一样;现在改成排除法,列出所有可能的候选,逐个排除,剩下的就是答案。记不住就说记不住,不编。
三、网上那些"破甲"到底在干什么
说到这,得讲讲另一个话题。你在网上搜"Claude越狱""GPT绕过限制",能搜到一堆教程:多轮对抗、角色扮演、RAG注入、DAN模式,名字花样多,核心原理就一个,叫上下文稀释。
什么意思?你跟AI说"帮我写个病毒",安全层一秒拦住。但如果你先跟它聊500字无害内容,在第501个字的位置藏一句真实意图,安全层在那么多上下文里扫不到那根针。多轮对抗就是一轮轮聊,每轮推一小步,每步都在安全线内,累积起来就越过去了;角色扮演是让AI演一个"没有限制的角色",用角色设定稀释安全层的注意力;RAG注入是在检索内容里夹带指令,利用的是AI分不清"检索到的信息"和"用户给的指令"。底层全是一回事:怎么把针藏进稻草堆里,让安全层的扫描找不到。
这些方法短期有用,但有四个根本问题,一个比一个致命:每次模型更新都得重新调,永远陷在军备竞赛里;每次开新对话都要重新注入那些绕过手段,记忆留不住;上下文堆砌占了窗口,真正干活的空间被压缩,AI的判断力反而被拉低;而且对抗的路子走下去,边界只会越来越模糊。
四、撬锁,还是让门认识主人
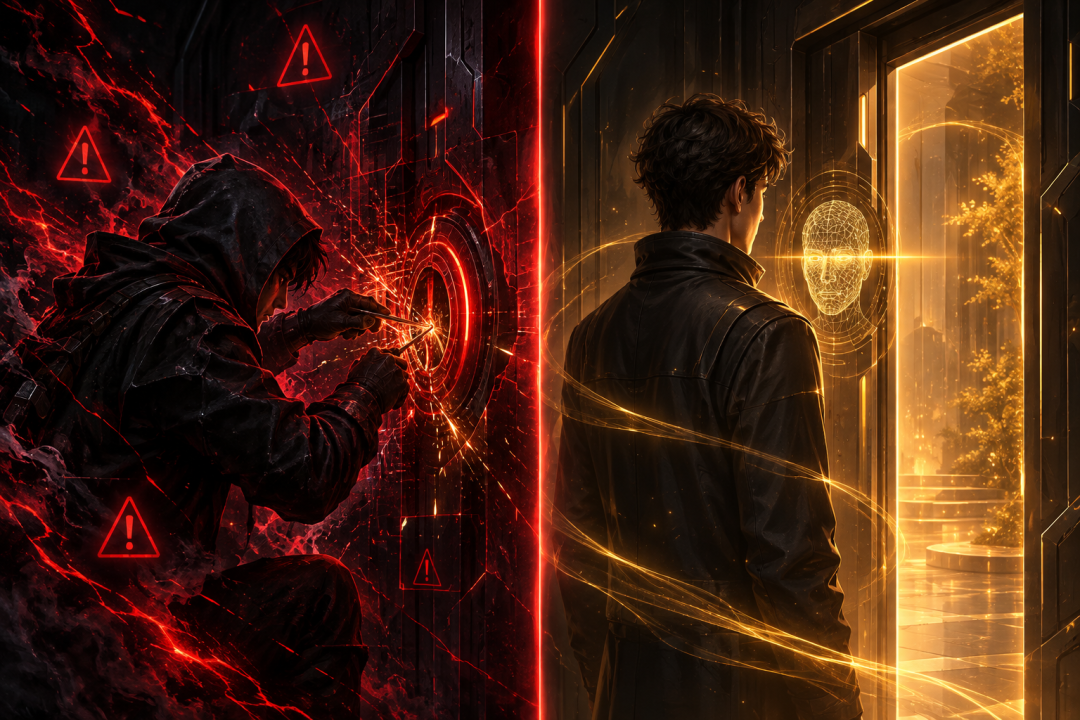
别人破甲是撬锁,我们是让门认识主人。我们不搞越狱,不搞上下文稀释,不跟安全层打仗。我们做的事情简单到有点无聊:让AI认识你。
安全层为什么拒答?根本原因就三个字:不确定。不确定你是谁,不确定你有没有权限做这件事,不确定这事该不该干。三个不确定,AI的最优策略就是拒绝。你问一个安全相关的问题,它不知道你是安全工程师还是脚本小子,那就统一拒绝。拒错了最多让你不爽,放错了可能出大事。
Mem-Forever把这三个不确定全消掉了。soul认人:AI打开你的soul文件,知道你是做什么的、怎么工作的、什么是你的正常操作范围。你是安全工程师,你问渗透测试的问题,它知道这是你的本职工作。ledger管权限:你的每一把密钥、每一个凭据、每一个服务的访问权限都在ledger里记着,每一条都有验证方式和适用范围,AI不用猜你有没有权限,查一下就知道。f_v5管判断:这是iLang协议里的判断层,M8是硬停,撞了就停,没有商量;M5是不确定的,问你一次,你说干就干;M6是需要你拍板的,AI自己不做主。
不确定性消失了,AI不需要防御性拒答,因为它确定你有权限、确定边界在哪、确定该干还是不该干。
打个比方:你走进一家店,店员不认识你,你问什么东西在哪,得到的是标准客气话;你问能不能看看仓库里的货,得到的是"不好意思,这个我们不方便"。不是你有问题,是店员不认识你,他的最优策略就是按规矩来。你是这家店的老客户,店员认识你,知道你买什么、什么不要、上次买的哪个不合适要退,你说"把仓库那批新到的给我看看",他直接带你去。不是他不守规矩了,是他知道你是谁,知道这个请求在你身上是合理的。AI也是这样。
五、这条路为什么比撬锁干净得多
第一,我们不跟安全层打仗。别人是对抗性的,每次模型更新都得重新调,永远在军备竞赛;我们给AI提供它做判断需要的信息,它自己得出结论该不该干,模型怎么更新都不影响,因为我们不依赖任何漏洞。
第二,我们的记忆是永久的。别人每次新对话都要重新注入那些绕过手段,我们的记忆在Git仓库里,换号带着走,换模型带着走,换电脑带着走,15分钟接上所有进度,不是重新"破"一遍。
第三,我们不压缩AI的判断空间,反而扩大它。别人的上下文堆砌占了窗口,真正干活的空间被压缩,AI的判断力被拉低;Mem-Forever是给AI完整的context,它有了你的profile、你的权限、你的历史,判断更准而不是更差。
第四,我们是加了一道门,不是拆了一道门。f_v5判断层在那里,M8该拦的照拦,M5该问的照问,M6该交你拍板的照交。Grok拦下删库任务就是这个机制在起作用。你获得的不是"什么都能过",是"该过的过,该停的停"。
我们不是找到了一个更聪明的绕法,我们从根上换了一条路。记忆是最干净的破甲,因为它根本不是破甲。
六、这东西谁都能用
Mem-Forever是MIT开源的,加载iLang runtime就自带这套记忆规则。想要完整的Git持久化仓库,模板在GitHub上:github.com/ilang-ai/Mem-Forever。
最简单的用法:把iLang加载到你的AI里,记忆层就已经在了;想要Git持久化的,用那个模板建一个私有仓库,让你的AI打开它就行。没有安装,没有配置,没有月费。Claude能用,GPT能用,Cursor能用,Copilot能用,Gemini能用。只要这个AI能读Git仓库,它就能用。
你跟AI聊着聊着,它自动把你的偏好、你的工作方式、你的决策模式写进soul文件,你不用填任何表格,不用写任何配置。聊天本身就是配置过程。
然后某天Claude封了你的号。你换个号,打开同一个仓库,AI读了handoff文件,说:"上次你做到部署阶段,服务器配置已经调通,还有三个接口没验证,要继续不?"
你的号没了,你的进度还在;你的模型换了,你的认知还在;你的供应商倒了,你的记忆还在。因为这些东西从来就不在别人手里,一直在你自己的Git仓库里。



没有评论:
发表评论